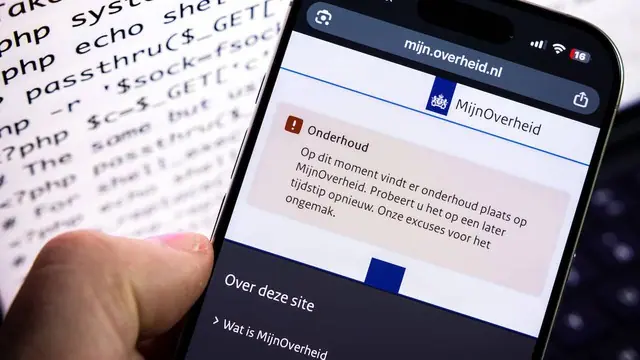
Ngày 21/10, nhiều website chính phủ ở châu Âu và một số quốc gia khác đồng loạt ngừng hoạt động. Nguyên nhân là hai lỗ hổng bảo mật ở mức nghiêm trọng nhất vừa được công bố trong PHP, ngôn ngữ lập trình đứng sau phần lớn trang web hiện nay. Các cơ quan an ninh mạng kêu gọi ai chưa kịp cập nhật bản vá thì tạm tắt website.
Ở Hà Lan, Trung tâm An ninh mạng Quốc gia tự ngắt kết nối hệ thống của mình trước. Nhiều đơn vị khác làm theo: cổng thông tin chính phủ, Cảng Rotterdam, Liên đoàn bóng đá KNVB, website của 5 đảng chính trị lớn nhất và một số bệnh viện. Tại Phần Lan, Valtori, đơn vị cung cấp dịch vụ công nghệ thông tin cho nhà nước, cũng cho mạng chính phủ ngừng kết nối. Bộ Nội vụ Pháp chuyển các website sang chế độ bảo trì, còn Canada tạm gỡ một số website liên bang theo khuyến cáo của Trung tâm An ninh mạng nước này.
Wikimedia Foundation, tổ chức vận hành Wikipedia, cho biết mọi hệ thống do họ hỗ trợ, kể cả các hệ thống do tình nguyện viên vận hành, nếu dùng PHP đều bị ảnh hưởng. Tổ chức này tạm ngừng một số hệ thống như biện pháp phòng ngừa, cho đến khi chúng được vá an toàn.
PHP là gì và lỗi nguy hiểm tới mức nào
PHP chạy ngầm phía sau website. Khi người dùng mở một trang, máy chủ dùng PHP ghép nội dung lại rồi gửi trang hoàn chỉnh về trình duyệt. Công ty an ninh mạng Wiz ước tính PHP có mặt ở khoảng 70% website, trong đó có các hệ thống quen thuộc như WordPress, Drupal và Joomla. Riêng WordPress đã chiếm khoảng 40% website toàn cầu.
Hai lỗi mang mã CVE-2026-109618 và CVE-2026-109619, đều được chấm 9,2/10 điểm về mức độ nguy hiểm. Hiểu đơn giản, kẻ tấn công có thể chiếm quyền điều khiển máy chủ từ xa mà không cần đăng nhập. Cả hai lỗi đều liên quan đến cách PHP xử lý các sự cố nghiêm trọng, nhất là khi máy chủ hết bộ nhớ.
Wiz cho biết đã thử thành công trên bản mới nhất của WordPress, Drupal và Joomla. Theo công ty này, ngay cả một ứng dụng mẫu rất đơn giản chạy trên PHP chưa vá cũng có thể bị tấn công. Kẻ xấu còn có thể đọc được mật khẩu, mã truy cập và khóa kết nối dịch vụ nằm trong bộ nhớ máy chủ.
PHP chưa công bố phiên bản cũ nhất bị ảnh hưởng. Tuy nhiên Calif, Wiz và Cloudflare đều cho rằng lỗi xuất hiện từ PHP 5.4 trở lên, tức hơn một thập kỷ các bản phát hành.
Dane Knecht, Giám đốc công nghệ Cloudflare, cho biết các đợt tấn công đã bắt đầu và công ty đang khẩn trương cập nhật quy tắc tường lửa như giải pháp tạm thời. Công ty an ninh mạng Hadrian cũng nói đang ghi nhận hai lỗi này bị khai thác trên diện rộng.
Thủ tướng Hà Lan và Nhật Bản đã công khai kêu gọi các chủ website rà soát việc sử dụng PHP. Cơ quan an ninh mạng ở châu Âu, Australia, Nhật Bản và Anh khuyến cáo cập nhật ngay hoặc tạm ngừng website cho đến khi vá xong.
AI tìm ra lỗi mà con người bỏ sót nhiều năm
Hai lỗi này do AI phát hiện. Công ty an ninh mạng Calif tìm ra lỗi đầu tiên khi rà soát mã nguồn PHP do OpenAI tài trợ. Nhà nghiên cứu Ryan Austin của Calif dùng mô hình GPT-5.6 Sol và báo cho PHP vào ngày 11/8.
Wiz, công ty thuộc Alphabet, tìm ra các lỗi một cách độc lập và báo cho PHP ngày 24/8. Công ty dùng công cụ AI tự động Wiz Atlas, cùng các mô hình Gemini 4 Argon của Google và GPT-5.6 Sol của OpenAI. Wiz khẳng định đây là "những lỗ hổng nghiêm trọng nhất từng được AI phát hiện".
Đúng ngày 21/10, dự án Node.js, nền tảng cho phép chạy JavaScript phía máy chủ và được dùng nhiều để xây ứng dụng web, cũng phát hành bản vá bảo mật. Đây là hai sự việc riêng biệt. PHP và Node.js là hai nền tảng khác nhau nên hai lỗi PHP ở trên không ảnh hưởng đến ứng dụng chạy Node.js.
Đợt vá của Node.js xử lý 10 lỗi, gồm 4 lỗi mức cao, 3 lỗi mức trung bình và 3 lỗi mức thấp. Nghiêm trọng nhất là lỗi CVE-2026-111497, nằm ở bộ phận giải nén dữ liệu Brotli, một định dạng nén thường dùng trên web. Lỗi này có thể cho phép kẻ tấn công chạy mã từ xa. Hai lỗi mức cao khác khiến bước kiểm tra chứng chỉ của kết nối bảo mật có thể bị qua mặt khi địa chỉ đích là địa chỉ IP, lỗi thứ tư làm cắt cụt tên miền khi tra cứu.
Khác với PHP, các đơn vị an ninh mạng chưa ghi nhận trường hợp khai thác các lỗi này vào thời điểm đăng cảnh báo. Các bản vá nằm trong Node.js 26.12.1, 24.22.1 và 22.23.4. Các nhánh Node.js 20 và 25 đã hết hỗ trợ nên không nhận bản vá.
Chủ website cần làm gì
PHP đã ra bản vá ngày 21/10: các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Với các nhánh 7.4, 8.0 và 8.1 đã ngừng hỗ trợ, nhóm bảo mật PHP vẫn làm bản vá bổ sung vì mức độ nghiêm trọng của lỗi. Từ trước đó, WordPress đã lưu ý các phiên bản dưới 8.2 không còn được nhận bản vá bảo mật.
Nhiều website nhỏ chạy trên dịch vụ lưu trữ dùng chung, chủ website không tự quản lý máy chủ và thường không biết ai cập nhật PHP. Wordfence, công cụ bảo mật cho WordPress, cảnh báo cơ chế tự động cập nhật thông thường sẽ không áp dụng bản vá lần này. Hướng dẫn của CERT-EU là website nào chưa vá được thì nên ngắt kết nối thay vì để hở.
Chủ website nên kiểm tra phiên bản PHP đang chạy và hỏi nhà cung cấp dịch vụ lưu trữ về lịch cập nhật, chuyển lên một trong 4 bản 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35. Đơn vị nào chạy ứng dụng bằng Node.js thì cập nhật lên 26.12.1, 24.22.1 hoặc 22.23.4.